
Senhas fazem parte de praticamente tudo o que fazemos na internet. E-mail, redes sociais, bancos, serviços de armazenamento em nuvem e plataformas profissionais dependem delas para impedir acessos não autorizados.
O problema é que uma senha sozinha nem sempre é suficiente.
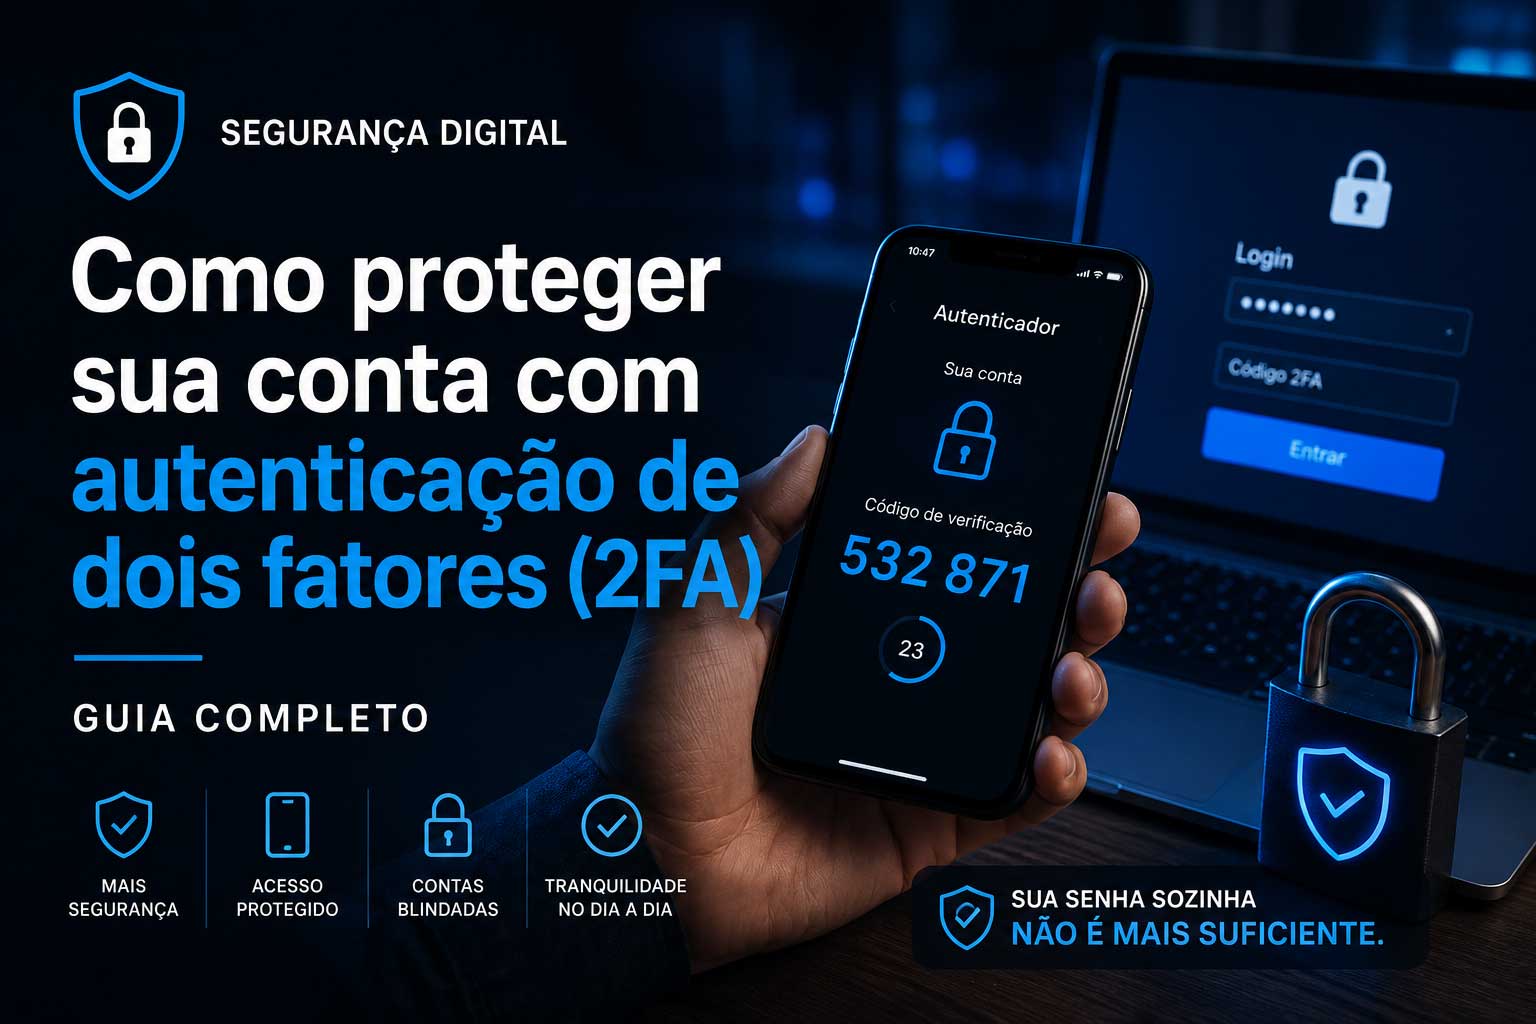
Vazamentos de dados, phishing, senhas reutilizadas e ataques automatizados podem permitir que criminosos obtenham as credenciais de uma conta. É justamente nesse cenário que entra a autenticação de dois fatores, conhecida como 2FA.
Com ela ativada, saber sua senha deixa de ser suficiente para entrar na conta. É necessário apresentar uma segunda forma de autenticação.
Neste guia, você vai entender o que é 2FA, como funciona, quais métodos existem e como configurar um aplicativo autenticador com segurança.
O que é autenticação de dois fatores (2FA)?
A autenticação de dois fatores, ou Two-Factor Authentication (2FA), é um mecanismo de segurança que exige duas formas de autenticação antes de permitir o acesso a uma conta.
No modelo tradicional, você informa apenas:
usuário ou e-mail + senha
Com 2FA, existe uma segunda etapa. Por exemplo:
usuário + senha + código temporário
Isso significa que, mesmo que alguém descubra sua senha, ainda precisará superar o segundo fator de autenticação.
Imagine que um invasor consiga sua senha através de um vazamento de dados. Ao tentar acessar sua conta, o serviço solicita um código temporário disponível somente no seu aplicativo autenticador.
Sem esse código, a senha roubada, por si só, não é suficiente para concluir o login.
Como funciona o 2FA?
A autenticação pode utilizar diferentes tipos de fatores. Eles geralmente são classificados em três grupos:
1. Algo que você sabe
É uma informação conhecida pelo usuário.
Exemplos:
- senha;
- PIN;
- código de acesso.
2. Algo que você possui
É algo ao qual o usuário tem acesso físico ou digital.
Exemplos:
- smartphone;
- aplicativo autenticador;
- chave física de segurança;
- dispositivo previamente autorizado.
3. Algo que você é
Está relacionado a características biométricas.
Exemplos:
- impressão digital;
- reconhecimento facial;
- outros métodos biométricos.
Combinar fatores diferentes dificulta significativamente o acesso indevido.
Quais são os principais tipos de autenticação em duas etapas?
Nem todo sistema de 2FA funciona da mesma maneira. Existem diferentes métodos, cada um com suas próprias características.
Código enviado por SMS
Nesse método, depois de informar a senha, o serviço envia um código para o número de telefone cadastrado.
É simples e amplamente utilizado, mas possui limitações de segurança. Ataques envolvendo engenharia social, comprometimento da operadora ou transferência fraudulenta do número telefônico — conhecida como SIM swapping — podem comprometer códigos enviados por SMS.
Ainda assim, em muitos cenários, utilizar SMS como segunda etapa é preferível a depender exclusivamente de uma senha.
Código enviado por e-mail
Funciona de maneira semelhante ao SMS.
Depois que a senha é informada, um código é enviado para o endereço de e-mail cadastrado.
O principal problema aparece quando o próprio e-mail é comprometido. Se um invasor tiver acesso à caixa de entrada, poderá potencialmente receber os códigos utilizados para autenticar outros serviços.
Por isso, a própria conta de e-mail deve estar protegida com um método forte de autenticação.
Aplicativos autenticadores
Uma alternativa bastante utilizada são os aplicativos autenticadores, como Google Authenticator e Microsoft Authenticator.
Depois da configuração, o aplicativo gera códigos temporários, geralmente de seis dígitos, que mudam periodicamente.
Um padrão muito utilizado nesse processo é o TOTP (Time-Based One-Time Password), ou senha descartável baseada em tempo.
O código possui validade curta. Quando expira, outro é automaticamente gerado.
Chaves de segurança
Há também dispositivos físicos utilizados para autenticação.
São as chamadas security keys, ou chaves de segurança.
Dependendo do serviço e da tecnologia utilizada, o dispositivo pode ser conectado via USB ou utilizar recursos como NFC.
Soluções modernas baseadas em padrões como FIDO2/WebAuthn também oferecem forte proteção contra phishing, porque a autenticação é vinculada ao serviço legítimo.
Para usuários com maior exposição a ataques — administradores de sistemas, empresas, jornalistas, desenvolvedores ou pessoas que controlam contas particularmente importantes — esse tipo de proteção pode ser bastante interessante.
Como configurar o 2FA usando um aplicativo autenticador
Embora cada plataforma tenha uma interface diferente, o processo costuma seguir uma estrutura semelhante.
Passo 1 — Instale um aplicativo autenticador
Primeiro, instale um aplicativo compatível no smartphone.
Entre as opções conhecidas estão:
- Google Authenticator;
- Microsoft Authenticator;
- outros aplicativos compatíveis com TOTP.
Use sempre a loja oficial do sistema operacional para instalar aplicativos.
Passo 2 — Acesse as configurações de segurança da conta
Entre no serviço que deseja proteger e procure opções como:
Segurança → Autenticação de dois fatores
ou:
Segurança → Verificação em duas etapas
A nomenclatura varia entre plataformas.
Passo 3 — Escolha o aplicativo autenticador
Selecione a opção correspondente a:
Aplicativo autenticador, Authenticator App, TOTP ou nomenclatura semelhante.
O serviço normalmente apresentará um QR Code.
Passo 4 — Escaneie o QR Code
Abra o aplicativo autenticador e escolha a opção para adicionar uma nova conta.
Escaneie o QR Code exibido pelo serviço.
Depois disso, uma nova entrada aparecerá no aplicativo e começará a gerar códigos temporários.
Atenção
Não compartilhe nem publique esse QR Code.
Ele pode conter o segredo utilizado para gerar seus códigos de autenticação. Uma pessoa que obtenha essa informação pode conseguir reproduzir os códigos do seu segundo fator.
Passo 5 — Confirme o código
A plataforma geralmente solicitará um dos códigos apresentados pelo aplicativo.
Digite o código atual e confirme.
Se ele for aceito, o aplicativo estará associado à conta.
Faça um teste antes de considerar a configuração concluída
Esse passo é extremamente importante.
Depois de configurar o 2FA:
- mantenha sua sessão atual aberta;
- abra uma janela anônima ou outro navegador;
- acesse novamente a página de login;
- informe usuário e senha;
- confirme se o segundo fator é solicitado;
- insira o código gerado pelo aplicativo;
- verifique se o login funciona normalmente.
Não encerre sua sessão administrativa principal antes de confirmar que o novo método funciona.
Essa precaução é especialmente importante ao configurar 2FA em painéis administrativos, servidores, lojas virtuais e sites WordPress.
O que são códigos de recuperação?
Algumas plataformas fornecem códigos de recuperação, também chamados de backup codes.
Eles funcionam como uma alternativa caso você perca acesso ao dispositivo utilizado para autenticação.
Normalmente, cada código pode ser utilizado apenas uma vez.
Esses códigos devem ser armazenados em local seguro. Evite deixá-los expostos em arquivos públicos, capturas de tela compartilhadas ou mensagens desprotegidas.
Um gerenciador de senhas confiável pode ser uma das opções para armazená-los.
O que acontece se eu perder o celular?
Essa é uma das preocupações mais comuns de quem começa a utilizar autenticação em duas etapas.
Se você perder o aparelho, as alternativas disponíveis dependerão do serviço e da configuração realizada anteriormente.
Você poderá, por exemplo, utilizar:
- códigos de recuperação;
- outro dispositivo previamente configurado;
- métodos alternativos de autenticação;
- procedimentos de recuperação oferecidos pela plataforma.
Por isso, não espere perder o aparelho para descobrir como funciona a recuperação da conta.
Ao ativar 2FA, verifique imediatamente quais mecanismos de recuperação estão disponíveis.
O código do aplicativo autenticador não funciona. O que fazer?
Códigos TOTP dependem do tempo. Portanto, uma diferença significativa entre o horário do dispositivo e o horário utilizado pelo serviço pode provocar falhas.
Se o código for recusado:
- confirme se está utilizando a entrada correta no aplicativo;
- espere o próximo código ser gerado e tente novamente;
- verifique se data, hora e fuso horário do aparelho estão configurados corretamente;
- prefira a sincronização automática de horário;
- confira se o 2FA foi realmente concluído e salvo na plataforma.
Evite tentar várias alterações simultaneamente. Isso dificulta identificar a origem do problema.
Posso usar dois plugins de 2FA no WordPress?
Tecnicamente, diferentes plugins podem oferecer mecanismos de autenticação para WordPress. Porém, não é uma boa ideia deixar múltiplos sistemas de 2FA controlando o mesmo processo de login sem necessidade.
Eles podem aplicar fluxos diferentes, exigir códigos distintos ou interferir uns nos outros.
Uma configuração mais previsível é utilizar uma única solução de 2FA bem mantida e corretamente configurada, mantendo o WordPress e seus plugins atualizados.
Depois da configuração, teste o login em uma sessão separada antes de sair da conta administrativa.
2FA torna uma conta impossível de invadir?
Não.
Autenticação de dois fatores é uma camada adicional de segurança, não uma garantia absoluta.
Ataques de phishing sofisticados podem tentar capturar credenciais e determinados códigos temporários em tempo real. Dispositivos infectados, sessões roubadas, falhas de recuperação de conta e outros vetores também podem contornar determinadas proteções.
Por isso, 2FA deve fazer parte de uma estratégia mais ampla.
Boas práticas incluem:
- utilizar senhas longas e exclusivas;
- não reutilizar a mesma senha em vários serviços;
- utilizar um gerenciador de senhas confiável;
- manter sistemas e aplicativos atualizados;
- desconfiar de páginas de login recebidas por links inesperados;
- revisar sessões e dispositivos conectados;
- manter métodos de recuperação atualizados;
- utilizar 2FA sempre que possível.
2FA vale a pena?
Sim.
Uma senha forte continua sendo importante, mas adicionar outra etapa de autenticação reduz a dependência de uma única credencial.
Para contas particularmente importantes — e-mail principal, WordPress, serviços financeiros, armazenamento em nuvem, redes sociais e plataformas profissionais — habilitar autenticação adicional deve estar entre as primeiras medidas de segurança.
O ideal é avaliar os métodos oferecidos pelo serviço e, quando disponível, preferir mecanismos mais resistentes a phishing.
Conclusão
A autenticação de dois fatores adiciona uma barreira importante entre sua conta e um possível invasor.
O princípio é simples: a senha deixa de ser a única informação necessária para entrar.
Aplicativos autenticadores tornam essa proteção relativamente fácil de implementar, enquanto tecnologias como chaves de segurança e passkeys podem elevar ainda mais o nível de proteção em serviços compatíveis.
Mais importante do que simplesmente ativar o recurso é configurá-lo corretamente: proteja os mecanismos de recuperação, nunca exponha o QR Code ou segredo de configuração e teste o segundo fator antes de encerrar sua sessão atual.
Segurança digital funciona melhor em camadas. Uma senha exclusiva e forte combinada com um segundo fator de autenticação é um excelente ponto de partida.
